Cybersécurité de l'IA industrielle : pourquoi le Royaume-Uni choisit l'obligation plutôt que le vœu pieu
Le Royaume-Uni élargit son obligation légale de signalement d'incidents cyber aux infrastructures critiques et étudie des contrôles IA dédiés. L'aléa moral en économie de l'information, les jeux de sécurité en réseau et la théorie des options réelles expliquent pourquoi la contrainte réglementaire prime ici sur l'engagement volontaire.
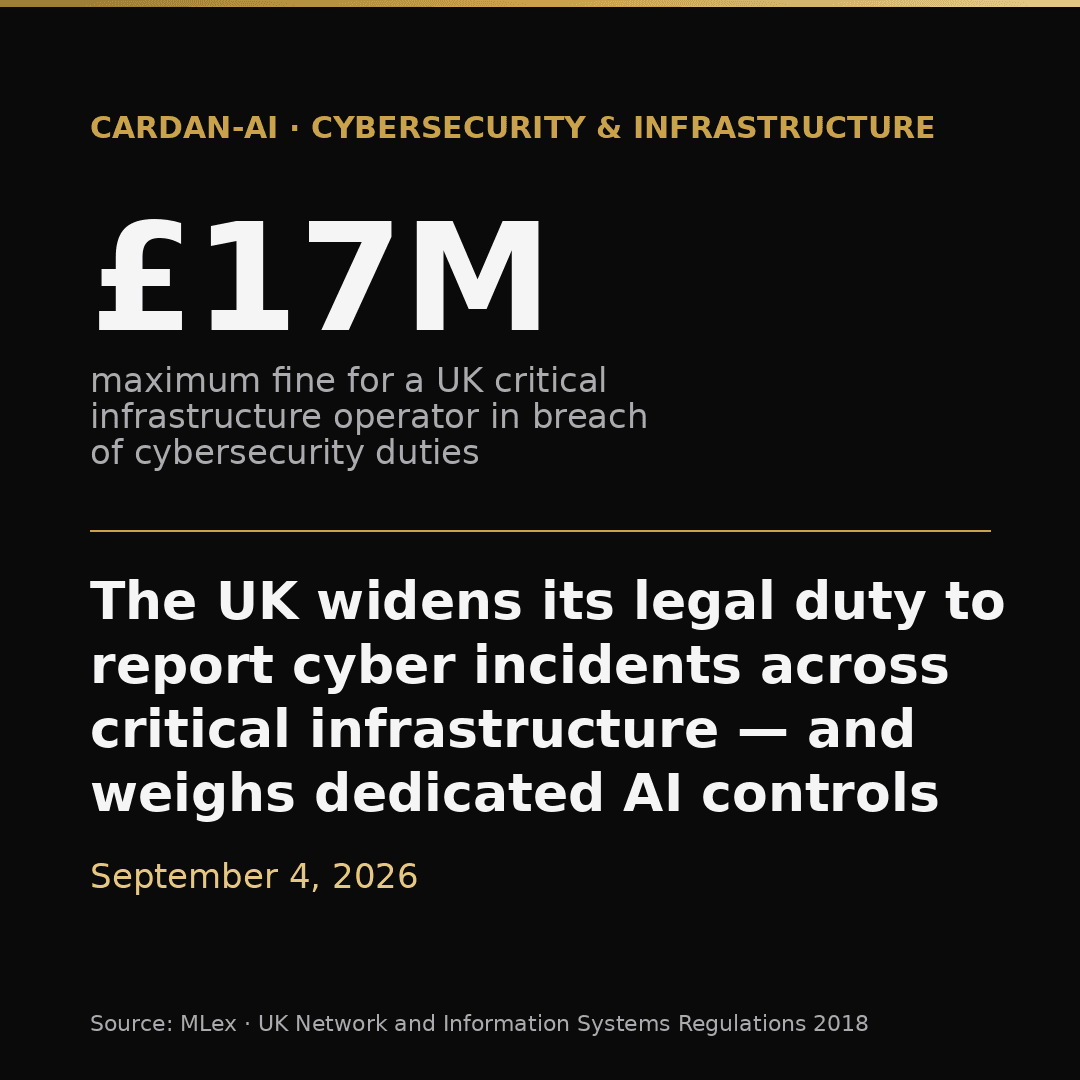
Le 4 septembre 2026, MLex rapportait que le gouvernement britannique élargit, via son Cyber Security and Resilience Bill, le périmètre des obligations de signalement d'incidents cyber héritées des Network and Information Systems (NIS) Regulations de 2018 — désormais étendues aux fournisseurs de services managés et à un cercle plus large d'opérateurs de services essentiels dans l'énergie, l'eau, les transports et la santé. Le gouvernement étudie en parallèle, sans l'avoir arbitré, des contrôles spécifiques à l'intelligence artificielle déployée dans ces infrastructures.
Le cadre de référence n'est pas anecdotique : les NIS Regulations de 2018 exposent déjà les opérateurs d'infrastructures critiques à des amendes pouvant atteindre 17 millions de livres sterling — un plafond dimensionné pour rendre la négligence en cybersécurité structurellement non rentable. Élargir le périmètre des entités couvertes revient à élargir mécaniquement l'ensemble des acteurs soumis à cette discipline financière, y compris des maillons plus petits de la chaîne d'approvisionnement numérique jusqu'ici hors champ.
Un premier cadre théorique éclaire la logique de cette obligation : l'aléa moral en économie de l'information (Arrow, 1963 ; Holmström, 1979). L'effort de sécurité qu'une entreprise consacre réellement à ses systèmes est largement inobservable de l'extérieur — par le régulateur, par ses partenaires, par ses assureurs. En l'absence de mécanisme de vérification, l'entreprise est incitée à sous-investir dans un effort coûteux et invisible tant qu'une défaillance reste rare et difficile à attribuer. L'obligation de signalement agit comme une technologie de surveillance partielle : elle ne rend pas l'effort de sécurité directement observable, mais elle rend ses défaillances visibles et coûteuses, rapprochant l'incitation privée de l'optimum social — de la même manière qu'une clause d'audit ou une franchise rapproche l'incitation d'un assuré de celle de son assureur.
Un second cadre complète le premier : les jeux de sécurité en réseau (Varian, 2004). Dans une infrastructure interconnectée — un réseau électrique, une chaîne d'approvisionnement numérique —, la sécurité globale dépend souvent du maillon le plus faible (« weakest-link »), et non de l'effort moyen de l'ensemble des acteurs. Un grand énergéticien peut investir massivement dans sa cybersécurité sans que cela protège le système si un sous-traitant ou un fournisseur de services managés, moins exposé médiatiquement, reste vulnérable. En élargissant l'obligation de signalement à ces acteurs périphériques plutôt qu'aux seuls opérateurs les plus visibles, le texte britannique cible précisément ce problème de maillon faible — une régulation à large périmètre plutôt qu'une régulation à fort étalonnage sur quelques grands acteurs.
Un troisième cadre explique pourquoi le gouvernement légifère sur le signalement mais temporise sur l'IA : la théorie des options réelles appliquée à la décision réglementaire (Dixit & Pindyck, 1994). Une obligation de signalement est un outil de politique publique relativement réversible — elle ne fige aucun choix technologique, elle rend seulement les incidents visibles. Un mandat technique spécifique à l'IA (normes d'audit, exigences de robustesse, seuils de criticité) serait au contraire un engagement plus irréversible, coûteux à modifier une fois les entreprises mises en conformité. Face à une technologie et des modes de défaillance encore mouvants, différer ce second choix a une valeur d'option réelle : le gouvernement préserve sa flexibilité future au prix d'une ambiguïté réglementaire à court terme pour les entreprises qui doivent, dès aujourd'hui, planifier leurs investissements de conformité.
Ce dossier prolonge notre analyse du 1er septembre sur l'appel collectif volontaire de 116 acteurs technologiques à l'action en cyberdéfense IA. Les deux épisodes traitent du même problème — une sécurité interdépendante où l'effort individuel ne suffit pas — par des voies institutionnelles opposées : l'engagement volontaire, sans mécanisme de sanction, relève du « cheap talk » selon Farrell & Rabin (1996) et bute, selon la grille d'Ostrom (1990), sur l'absence de règle exécutoire ; l'obligation légale britannique, elle, dispose d'un mécanisme de sanction crédible (17 millions de livres), mais au prix d'un périmètre plus étroit et d'un temps législatif plus lent.
Limite explicite : une obligation de signalement observe un symptôme — l'incident survenu — et non sa cause, la qualité réelle de l'investissement en sécurité ; une entreprise peut se conformer à la lettre du texte (bien déclarer) sans corriger le fond (mal se défendre). Et tant que les contrôles spécifiques à l'IA restent à l'étude, les opérateurs qui déploient de l'IA dans leurs systèmes de contrôle industriel évoluent dans une zone d'incertitude réglementaire proche de celle décrite dans notre analyse du 5 septembre sur l'incertitude knightienne : un coût réel, même en l'absence de toute nouvelle règle.
Pour les opérateurs énergétiques et pétro-gaziers qui lisent cette analyse : le message pratique est de ne pas attendre l'arbitrage sur les contrôles IA pour agir. Le périmètre élargi des obligations de signalement est, lui, déjà engagé ; budgéter sa mise en conformité maintenant coûte moins cher que la découvrir après un premier incident mal déclaré.
Analyse publiée par
Cardan-AI Intelligence
Notre cellule de recherche et d'analyse, dédiée à l'IA appliquée à l'entreprise, à l'industrie et à la conformité réglementaire.
Parlons de votre prochaine longueur d'avance
Trente minutes pour identifier, dans vos opérations, les deux ou trois cas d'usage qui se financent d'eux-mêmes la première année.