Le théorème de décentralisation d'Oates et le talon d'Achille de l'AI Act
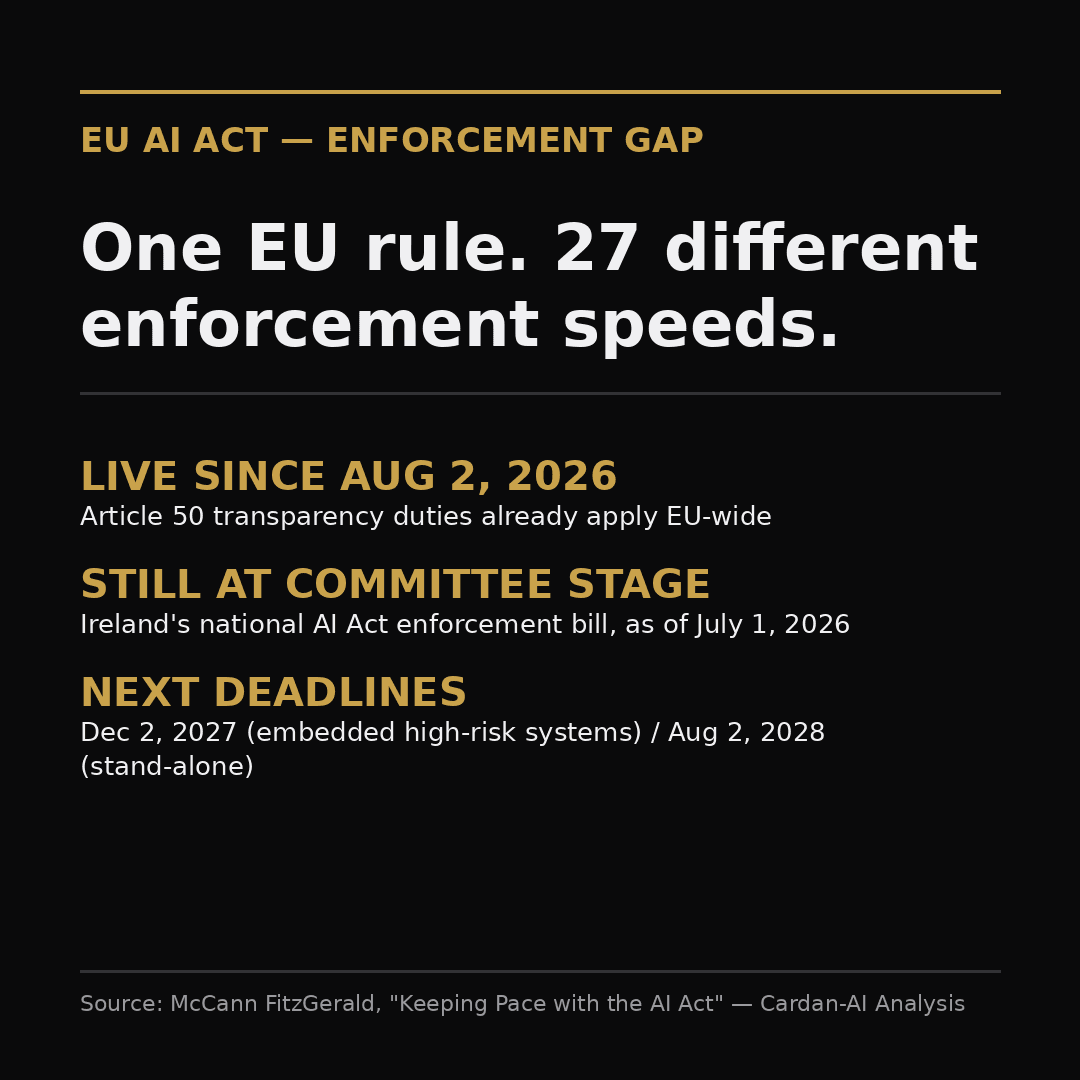
L'AI Act centralise la norme mais décentralise son exécution à 27 administrations nationales à des rythmes très différents — l'Irlande n'ayant toujours pas adopté sa loi d'exécution un mois après l'entrée en vigueur de l'article 50. Le théorème de décentralisation de Wallace Oates (1972) explique pourquoi ce choix architectural crée un risque structurel pour les entreprises opérant dans plusieurs États membres.
Le 2 août 2026, les obligations de transparence de l'article 50 de l'AI Act sont entrées en vigueur dans toute l'Union européenne — à l'exception du volet filigrane (watermarking), reporté au 2 décembre 2026. Sur le papier, c'est une date unique, un texte unique, une obligation uniforme pour toute entreprise déployant un système d'IA generative ou interagissant avec des utilisateurs dans l'UE. Dans les faits, au moment même où cette obligation prenait effet, l'Irlande — l'un des sièges européens les plus denses en entreprises technologiques — n'avait toujours pas achevé l'adoption de sa propre loi d'exécution : le Regulation of Artificial Intelligence Bill 2026 n'avait franchi que l'étape de commission (Committee Stage) au Seanad, l'étape antérieure (Second Stage) ayant été bouclée le 1er juillet 2026, soit un mois avant l'entrée en vigueur du texte européen qu'elle est censée faire respecter.
Ce décalage n'est pas un accident administratif isolé ; il est la conséquence prévisible du choix architectural fait par l'AI Act lui-même. Et ce choix peut être lu précisément à travers un cadre théorique vieux de plus de cinquante ans : le théorème de décentralisation de Wallace Oates, publié dans Fiscal Federalism (1972). Oates y établit un résultat simple mais puissant en économie publique : pour un bien ou une norme publique donnée, le niveau de gouvernement optimal pour la produire ou la réguler dépend de l'arbitrage entre deux forces. D'un côté, les économies d'échelle et les externalités transfrontalières plaident pour la centralisation — un acteur central évite la duplication des coûts fixes et internalise les effets qui débordent les frontières locales. De l'autre, l'hétérogénéité des préférences et des informations locales plaide pour la décentralisation — un gouvernement local, mieux informé, peut calibrer plus finement une politique aux besoins de son territoire.
Appliqué à l'AI Act, le diagnostic est net. La substance de la règle — qu'est-ce qu'un système à haut risque, quelles obligations de transparence s'appliquent, quels seuils déclenchent quelles exigences — relève typiquement du cas où la centralisation domine : un marché unique numérique où un système d'IA non conforme déployé depuis un État membre peut affecter des utilisateurs dans les 26 autres, où la duplication de 27 cadres réglementaires nationaux différents créerait des coûts de mise en conformité multipliés pour toute entreprise paneuropéenne, et où la cohérence de la norme elle-même constitue un bien public européen. Bruxelles a donc, à raison selon le cadre d'Oates, choisi la centralisation de la règle plutôt que 27 lois nationales divergentes.
Mais l'AI Act n'a pas appliqué la même logique à l'exécution de la règle. L'article 70 du texte délègue la désignation des autorités de surveillance de marché et la mise en œuvre opérationnelle (contrôles, enquêtes, sanctions) à chaque État membre, avec ses propres contraintes budgétaires, son propre calendrier parlementaire et ses propres priorités politiques du moment. Or rien, dans la logique d'Oates, ne justifie cette décentralisation de l'exécution : les externalités transfrontalières qui justifiaient la centralisation de la norme — un système non conforme affecte potentiellement tout le marché unique — s'appliquent tout autant, voire davantage, à son application effective. Un État membre qui traîne dans la mise en place de ses capacités de contrôle n'exporte pas seulement un risque local : il crée, de fait, un point d'entrée dans le marché unique où la norme européenne reste, temporairement, une coquille sans levier de sanction immédiat.
Ce schéma n'est pas inédit. Le RGPD a connu une version proche du même problème avec son mécanisme de guichet unique (one-stop-shop) : une règle de protection des données harmonisée au niveau européen, mais une capacité d'instruction et de sanction qui dépend fortement des moyens humains et budgétaires de l'autorité de protection des données du pays où l'entreprise a son établissement principal — ce qui a nourri, dès les premières années du RGPD, des critiques sur le choix stratégique du lieu d'établissement par les grandes plateformes technologiques précisément pour bénéficier d'un régulateur moins doté. L'AI Act, construit sur une architecture d'exécution comparable, expose les entreprises des secteurs suivis par Cardan-AI à un risque structurellement similaire.
Pour l'aéronautique et la défense, où les systèmes d'IA embarqués dans des produits soumis à régulation de sécurité (aviation, notamment) basculeront en obligations à haut risque au 2 août 2028, l'écart d'exécution actuel est un signal avancé : un fournisseur qui documente sa conformité au niveau du régulateur le moins avancé prend un pari sur le fait que l'écart se maintiendra — un pari risqué compte tenu du dynamisme réglementaire du secteur. Pour l'énergie et l'O&G, où des systèmes d'IA de pilotage d'infrastructures critiques entrent potentiellement dans le périmètre à haut risque dès aujourd'hui, l'absence d'autorité pleinement opérationnelle dans certains États membres ne supprime pas l'obligation légale sous-jacente — elle en retarde seulement la mise en application, avec un risque de rattrapage rétroactif. Pour le luxe, où l'article 50 touche directement les usages de génération de contenu et de marketing, l'écart d'exécution crée une tentation de conformité a minima dans les juridictions les moins avancées — une tentation à résister, car la jurisprudence qui finira par fixer le standard réel se construira très probablement à partir des États membres les plus actifs, pas des plus lents.
La conclusion pratique rejoint le cadre théorique : dans une architecture où la norme est centralisée mais son exécution décentralisée et asynchrone, le risque réglementaire ne se mesure pas au niveau de rigueur de l'autorité locale la plus proche de l'entreprise, mais au niveau de rigueur le plus élevé observé dans l'ensemble du marché unique — car c'est celui-là qui, tôt ou tard, fera jurisprudence pour tous les autres. Le théorème d'Oates, pensé pour arbitrer entre biens publics locaux et nationaux, trouve ici une application directe et actuelle : une règle numérique paneuropéenne ne vaut, en pratique, que ce que vaut son maillon d'exécution le plus lent.
Analyse publiée par
Cardan-AI Intelligence
Notre cellule de recherche et d'analyse, dédiée à l'IA appliquée à l'entreprise, à l'industrie et à la conformité réglementaire.
Parlons de votre prochaine longueur d'avance
Trente minutes pour identifier, dans vos opérations, les deux ou trois cas d'usage qui se financent d'eux-mêmes la première année.